核心要点(TL;DR)
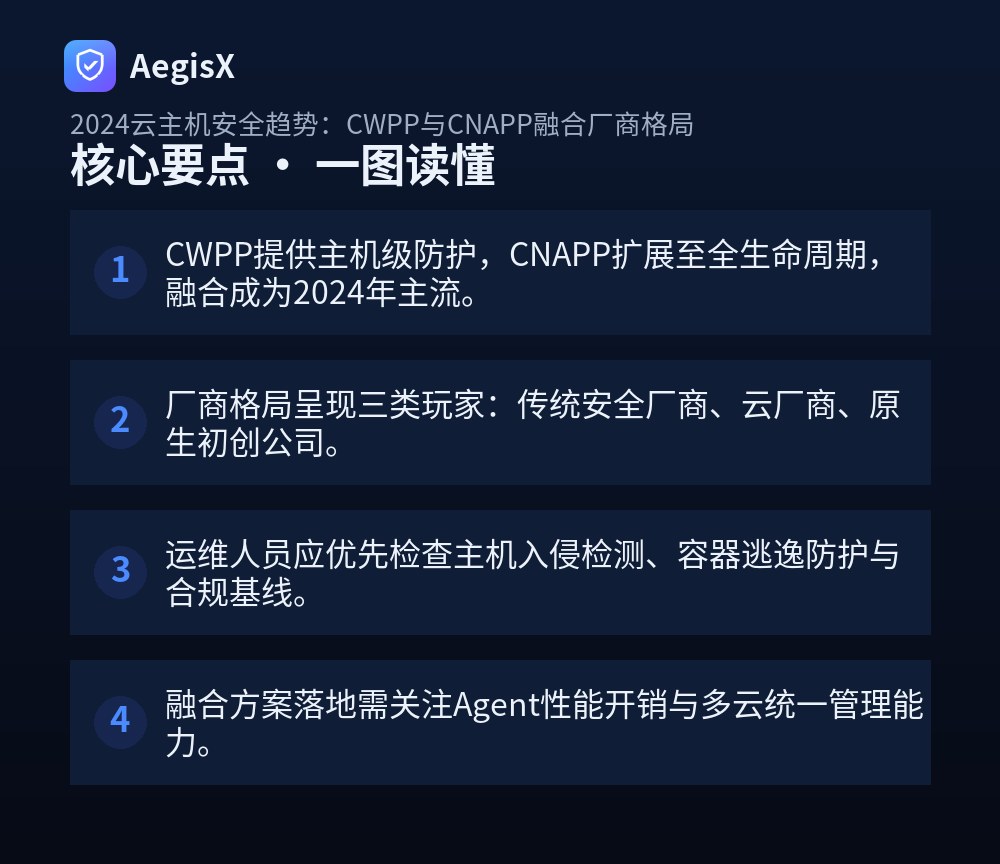
- CWPP提供主机级防护,CNAPP扩展至全生命周期,融合成为2024年主流。
- 厂商格局呈现三类玩家:传统安全厂商、云厂商、原生初创公司。
- 运维人员应优先检查主机入侵检测、容器逃逸防护与合规基线。
- 融合方案落地需关注Agent性能开销与多云统一管理能力。
痛点引入:云主机安全为何越来越难管?
随着云原生与容器化普及,云主机面临的安全威胁从传统病毒木马扩展到容器逃逸、横向移动、配置错误等。运维人员常面临防护工具碎片化、告警疲劳、多云环境策略不一致等痛点。2024年,CWPP(云工作负载保护平台)与CNAPP(云原生应用保护平台)的融合趋势,正试图解决这些问题。本文将梳理市场趋势与厂商格局,并提供可立即执行的云主机安全自查与加固步骤。
CWPP与CNAPP融合:是什么与为什么
CWPP专注于云工作负载(物理机、虚拟机、容器)的运行时防护,包括入侵检测、漏洞管理、基线合规等。CNAPP则整合了CWPP、CSPM(云安全配置管理)、CIEM(云基础设施权限管理)等,覆盖开发到运行的全生命周期。融合的驱动力在于:单一CWPP无法应对容器与Serverless等新工作负载,而CNAPP需要CWPP提供细粒度运行时数据。2024年,主流厂商纷纷将CWPP能力嵌入CNAPP平台,形成统一Agent、统一策略、统一响应的方案。
厂商格局:三类玩家竞合
当前市场呈现三类玩家:传统安全厂商(如奇安信、深信服)通过收购或自研补全CNAPP能力;云厂商(如阿里云、腾讯云)将CWPP作为云原生安全中心的核心组件,强调开箱即用;原生初创公司(如青藤云安全)聚焦CWPP深度,并扩展至CNAPP。融合趋势下,具备统一Agent、多云管理、自动化响应能力的厂商更具竞争力。运维选型时需关注Agent资源占用、与现有CI/CD的集成度、以及是否支持混合云统一管理。
实战:云主机安全自查与加固步骤
1. 检查CWPP Agent部署状态
登录云主机,执行以下命令确认Agent是否运行:
ps aux | grep -E 'aegis|agent|edr' | grep -v grep或检查系统服务:
systemctl status aegis-agent # 以AegisX为例若未部署,建议安装轻量级Agent,并确保其具备入侵检测、Webshell扫描、暴力破解拦截等能力。例如AegisX提供主机入侵检测与容器安全防护,Agent资源占用低于2%。
2. 容器逃逸防护检查
检查容器是否以特权模式运行:
docker inspect --format='{{.HostConfig.Privileged}}' <容器ID>若返回true,应移除特权模式。同时检查是否挂载了敏感目录(如/var/run/docker.sock),避免容器内直接操作宿主机Docker。建议启用Seccomp和AppArmor:
docker run --security-opt seccomp=profile.json --security-opt apparmor=docker-default ...3. 系统安全基线核查
使用lynis进行快速审计:
apt install lynis -y && lynis audit system关注警告项,如SSH配置、密码策略、不必要的服务等。对于容器环境,可使用Docker Bench Security:
docker run -it --net host --pid host --userns host --cap-add audit_control -v /var/lib:/var/lib:ro -v /var/run/docker.sock:/var/run/docker.sock:ro --label docker_bench_security docker/docker-bench-security4. 网络与访问控制检查
检查安全组规则是否开放了高危端口(如22、3389)给0.0.0.0/0。使用以下命令查看本机监听端口:
ss -tulnp确保仅开放必要端口,并限制源IP。对于Kubernetes环境,检查NetworkPolicy是否启用。
检查清单与对比
| 检查项 | 命令/方法 | 达标标准 |
|---|---|---|
| Agent运行状态 | ps aux | grep agent | 进程存在且资源占用正常 |
| 容器特权模式 | docker inspect --format='{{.HostConfig.Privileged}}' | 返回false |
| SSH密码登录 | grep PasswordAuthentication /etc/ssh/sshd_config | 设置为no |
| 安全组高危端口 | 云平台控制台查看 | 不开放0.0.0.0/0 |
| 系统补丁 | yum update --security 或 apt upgrade | 无高危漏洞 |
行动建议
2024年云主机安全已从单点防护转向平台化融合。建议运维团队:1)评估现有CWPP能力,补齐容器与Serverless防护;2)选择支持统一Agent与多云管理的CNAPP方案,降低运维复杂度;3)定期执行上述检查清单,并将安全左移融入CI/CD流程。对于需要快速落地的团队,可考虑AegisX的云主机安全方案,其CWPP模块提供入侵检测、容器防护与基线合规,并支持与CNAPP平台集成,帮助您平滑过渡到融合架构。
常见问题(FAQ)
CWPP和CNAPP到底有什么区别?我们该选哪个?
CWPP聚焦云工作负载(主机、容器)的运行时防护,如入侵检测、漏洞管理;CNAPP是平台化方案,整合CWPP、CSPM、CIEM等,覆盖开发到运行全生命周期。若仅需主机防护可选CWPP,若有多云合规与全栈需求建议CNAPP。
2024年云主机安全厂商格局有哪些变化?
传统安全厂商加速云原生化,云厂商强化原生集成,初创公司聚焦细分场景。融合趋势下,具备统一Agent、多云管理及自动化响应能力的厂商更具优势。
如何检查云主机是否已部署CWPP Agent?
登录云主机执行`ps aux | grep -E 'aegis|agent|edr'`查看进程,或检查`systemctl status `。也可在云平台安全中心查看Agent在线状态。
容器逃逸防护有哪些关键检查点?
检查容器是否以特权模式运行(`docker inspect --format='{{.HostConfig.Privileged}}' `),是否挂载了敏感目录(如/var/run/docker.sock),并确保启用Seccomp/AppArmor。
云主机安全基线核查有哪些常用命令?
可使用`lynis audit system`进行系统级安全审计,或使用`docker bench security`检查容器配置。云平台通常提供基线检查工具,如阿里云安全中心基线检查。