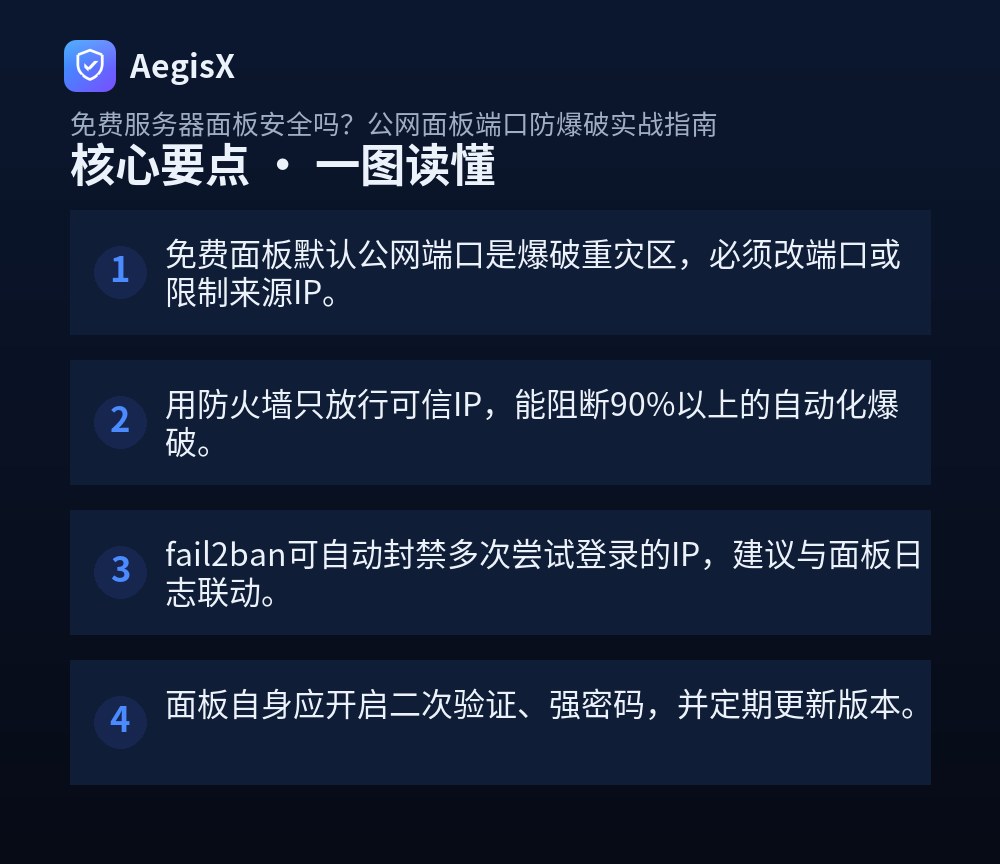
核心要点(TL;DR)
- 免费面板默认公网端口是爆破重灾区,必须改端口或限制来源IP。
- 用防火墙只放行可信IP,能阻断90%以上的自动化爆破。
- fail2ban可自动封禁多次尝试登录的IP,建议与面板日志联动。
- 面板自身应开启二次验证、强密码,并定期更新版本。
你是否图省事,把免费服务器面板直接暴露在公网,用默认端口和简单密码?这相当于把家门钥匙插在锁上。本文面向运维和站长,提供一套可立即执行的排查与防护方案,帮你堵住爆破入口。
一、免费面板的公网暴露风险到底有多大?
免费面板(如宝塔、aaPanel、VestaCP等)默认监听固定端口,且安装后常提示“放行端口”。一旦公网可访问,自动化爆破工具就会持续扫描并尝试常见用户名/密码组合。攻击者利用弱口令进入后,可上传后门、加密勒索、甚至控制整台服务器。
真实场景:某站长使用宝塔面板,端口8888未改,密码为“admin123”。三天后服务器被植入挖矿程序,CPU跑满。日志显示攻击者从多个IP尝试登录,最终成功。
二、快速排查:你的面板端口是否暴露?
从外部网络执行端口扫描,确认面板端口是否对外开放。
# 使用nmap扫描(需在另一台机器执行)
nmap -p 8888,888,80,443 你的服务器IP

# 或用nc测试
nc -zv 你的服务器IP 8888
如果显示open,说明端口暴露。同时检查服务器防火墙规则:
# 查看iptables规则
iptables -L -n --line-numbers

# 查看firewalld规则
firewall-cmd --list-all
若发现面板端口对0.0.0.0/0开放,应立即限制。
三、分步防护:从网络层到应用层加固
1. 修改默认端口并限制访问来源
修改面板端口为非常用端口(如54321),并在防火墙中只允许你的办公IP或跳板机IP访问。
# 宝塔面板修改端口(命令行)
bt 8  # 选择修改面板端口

# iptables只允许特定IP访问新端口
iptables -A INPUT -p tcp --dport 54321 -s 你的可信IP -j ACCEPT
iptables -A INPUT -p tcp --dport 54321 -j DROP
若使用云服务器,优先在安全组中设置源IP限制,比系统防火墙更底层。
2. 部署fail2ban自动封禁爆破IP
fail2ban可监控日志,自动封禁多次尝试失败的IP。以宝塔面板为例:
# 安装fail2ban
yum install fail2ban -y # CentOS
apt install fail2ban -y # Ubuntu
# 创建自定义jail
cat > /etc/fail2ban/jail.d/bt.conf 常见问题(FAQ)
免费服务器面板真的不安全吗?
免费面板本身不一定不安全,但默认配置常将管理端口暴露在公网,且弱密码普遍,导致爆破风险极高。安全与否取决于你的加固措施,而非是否免费。
如何检查我的面板端口是否暴露在公网?
在外部网络使用nmap扫描你的服务器IP,例如nmap -p 面板端口 IP。如果显示open,则暴露。也可用在线端口扫描工具,或从其他服务器执行nc -zv IP 端口。
除了改端口,还有什么办法防止面板被爆破?
可以设置防火墙只允许特定IP访问,启用fail2ban自动封禁,开启面板二次验证,使用强密码,并定期更新面板版本。多层防护效果最佳。
fail2ban如何配置来保护面板?
安装fail2ban后,创建自定义jail,指定面板日志路径和匹配规则,设置maxretry和bantime。例如对宝塔面板,可监控其登录日志,失败5次封禁1小时。
面板端口已经暴露很久,如何确认是否被入侵?
检查面板登录日志、系统auth.log、异常进程和网络连接。使用last、lastb查看登录记录,netstat -tunlp查看监听端口,查找可疑IP和进程。