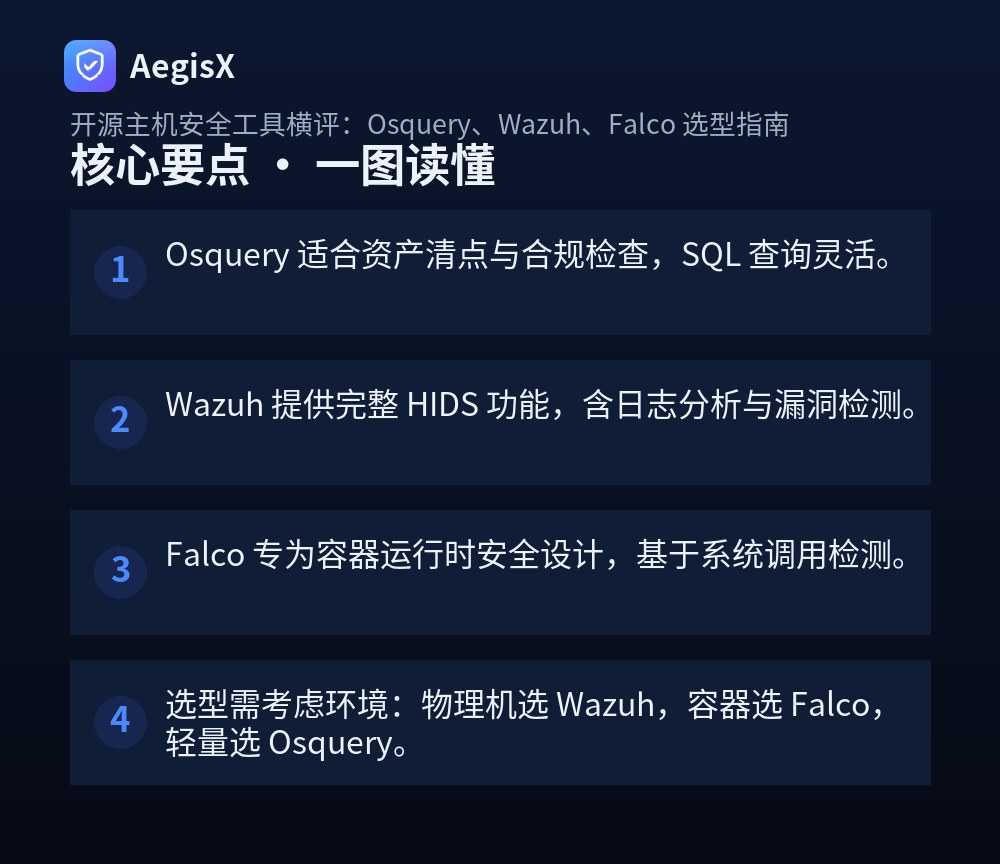
核心要点(TL;DR)
作为运维或站长,你是否经常担心服务器被入侵却毫无察觉?面对 Osquery、Wazuh、Falco 这些开源主机安全工具,该如何选择?本文将从实战角度横评三者,给出具体部署步骤和选型清单,帮你快速搭建主机安全监控。
一、三款工具是什么?核心原理速览
Osquery 将操作系统视为数据库,用 SQL 查询系统状态,适合资产清点和合规检查。Wazuh 是完整的 HIDS,通过 Agent 收集日志、文件完整性、漏洞等信息,并触发告警。Falco 专为容器设计,基于内核系统调用,实时检测容器内异常行为。
| 工具 | 核心原理 | 主要用途 |
|---|---|---|
| Osquery | SQL 查询系统表 | 资产清点、合规基线 |
| Wazuh | Agent 采集+规则匹配 | 日志分析、入侵检测、漏洞管理 |
| Falco | 内核模块/eBPF 监控系统调用 | 容器运行时安全、异常行为检测 |
二、部署与配置实战
Osquery 快速上手
安装后启动 osqueryd,用 osqueryi 交互查询。例如查看监听端口:SELECT * FROM listening_ports; 配置定时查询写入日志,可结合 Kolide 或 Fleet 管理。
Wazuh 单机部署
使用官方脚本安装:curl -sO https://packages.wazuh.com/4.7/wazuh-install.sh && bash wazuh-install.sh -a。然后访问 Dashboard,添加 Agent:在目标机运行 wazuh-agent --manager 服务器IP --registration-key 密钥。
Falco 容器环境部署
Kubernetes 中通过 Helm 安装:helm repo add falcosecurity https://falcosecurity.github.io/charts && helm install falco falcosecurity/falco。查看告警:kubectl logs -l app=falco。默认规则已覆盖敏感文件访问、提权等。
三、功能对比与选型建议
| 维度 | Osquery | Wazuh | Falco |
|---|---|---|---|
| 实时性 | 低(定时查询) | 高(实时日志) | 极高(系统调用) |
| 容器支持 | 弱 | 中 | 强 |
| 资源占用 | 低 | 中 | 中 |
| 学习曲线 | 低 | 中 | 中 |
选型建议:物理机/虚拟机优先 Wazuh,容器环境必选 Falco,只需资产清点用 Osquery。若资源允许,可组合使用。
四、检查清单:部署后验证要点
- Osquery:确认 osqueryd 进程运行,检查日志输出。
- Wazuh:验证 Agent 状态为 Active,测试告警规则。
- Falco:触发测试规则(如
touch /etc/shadow),查看告警。 - 通用:配置告警通知(邮件/Slack),定期更新规则。
五、防护建议与进阶
开源工具需持续调优。对于追求一体化防护的团队,可考虑商业方案如 AegisX,它整合了主机与容器安全能力,降低运维复杂度。但无论选择何种工具,定期演练和规则更新都是关键。
行动建议:根据你的环境选择一款工具,今天就在测试机部署,跑通基本告警流程。安全不是一蹴而就,而是持续监控与改进。
常见问题(FAQ)
Osquery、Wazuh、Falco 可以一起使用吗?
可以。三者定位互补:Osquery 负责资产清点与合规基线,Wazuh 负责日志分析与入侵检测,Falco 负责容器运行时安全。组合使用能覆盖主机到容器的完整安全监控,但需注意资源消耗和告警整合。
Wazuh 和 Falco 在容器安全上有什么区别?
Wazuh 通过 Agent 监控容器内进程和文件,偏重合规与漏洞;Falco 基于内核系统调用,实时检测容器异常行为(如提权、敏感文件访问),更轻量且专为云原生设计。两者可同时部署,Falco 负责运行时,Wazuh 负责审计。
Osquery 能否替代传统 HIDS?
不能完全替代。Osquery 主要提供资产查询和合规检查,缺乏实时告警和入侵检测能力。它适合作为基础数据源,配合其他工具(如 Wazuh)实现完整 HIDS。若只需定期巡检,Osquery 足够。
部署这些工具需要多少资源?
Osquery 资源占用低,单核 100MB 内存即可;Wazuh 中等,建议 2 核 4GB 以上;Falco 资源取决于容器数量,通常 1 核 1GB 可支撑数十容器。生产环境需根据规模调整。
如何快速开始使用 Falco?
最快方式是用 Helm 安装:helm install falco falcosecurity/falco。然后查看告警:kubectl logs -l app=falco。默认规则集覆盖常见容器威胁,也可自定义规则文件。