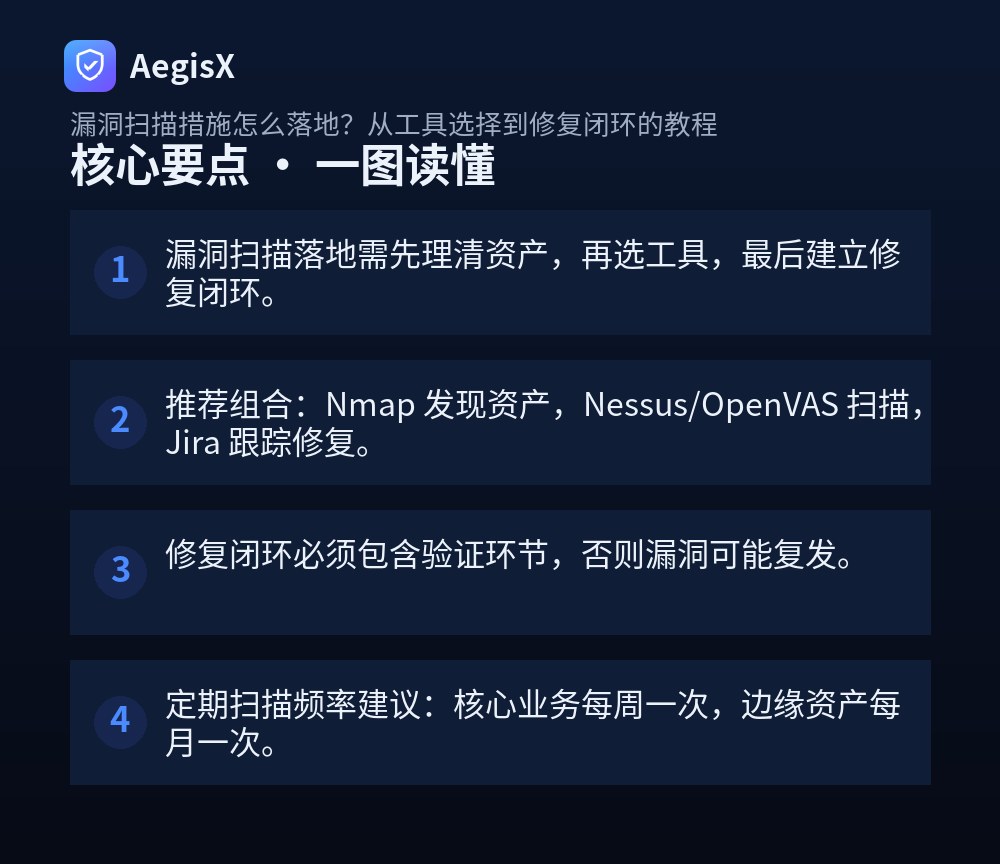
核心要点(TL;DR)
- 漏洞扫描落地需先理清资产,再选工具,最后建立修复闭环。
- 推荐组合:Nmap 发现资产,Nessus/OpenVAS 扫描,Jira 跟踪修复。
- 修复闭环必须包含验证环节,否则漏洞可能复发。
- 定期扫描频率建议:核心业务每周一次,边缘资产每月一次。
作为运维或站长,你是否经常遇到这样的困境:知道漏洞扫描重要,但不知道从何下手;工具装了一堆,扫描报告却看不懂;好不容易修了漏洞,过段时间又冒出来。本文为你提供一套可落地的漏洞扫描措施,从工具选择到修复闭环,手把手教你建立可持续的漏洞管理流程。
一、漏洞扫描措施的核心:资产发现与梳理
漏洞扫描的第一步不是扫描,而是搞清楚你要保护什么。很多团队扫描效果差,根本原因是资产不清。你需要先梳理所有对外暴露的IP、域名、端口和服务。
具体操作:
- 使用Nmap进行存活探测和端口扫描:
nmap -sS -p- -T4 192.168.1.0/24 -oA scan_result - 对于Web资产,使用子域名枚举工具如OneForAll或Subfinder收集域名。
- 整理资产清单表格,包含IP、域名、负责人、业务重要性等级。
建议每季度更新一次资产清单,确保扫描范围全覆盖。
二、工具选择:开源 vs 商业,如何决策
工具没有绝对的好坏,只有适合与否。下表对比常见漏洞扫描工具:
| 工具 | 类型 | 优点 | 缺点 | 适用场景 |
|---|---|---|---|---|
| OpenVAS | 开源 | 免费,插件丰富,可定制 | 配置复杂,误报较多 | 中小团队基础扫描 |
| Nessus | 商业 | 漏洞库全,报告清晰,支持合规 | 收费较高 | 对准确性要求高的企业 |
| AWVS | 商业 | Web漏洞扫描强,自动化程度高 | 价格贵 | Web应用安全测试 |
| Nmap | 开源 | 轻量,端口和服务识别准 | 不直接检测漏洞 | 资产发现和端口扫描 |
建议组合使用:Nmap做资产发现,OpenVAS或Nessus做系统层扫描,AWVS做Web层扫描。如果预算有限,OpenVAS+ZAP也能满足基本需求。
三、扫描执行:策略配置与定时任务
配置扫描策略时,要平衡覆盖率和性能。避免使用“全端口全插件”的暴力扫描,容易导致目标系统崩溃。
以OpenVAS为例,创建扫描任务的步骤:
- 登录Greenbone Security Assistant,进入Scans > Tasks,点击新建任务。
- 选择扫描配置(Scan Config),推荐“Full and fast”或“Full and very deep”。
- 设置目标(Target),可以导入资产清单中的IP列表。
- 配置调度(Schedule),设置每周日凌晨2点执行。
- 保存并启动任务。
对于Nessus,可以通过API实现自动化:curl -X POST -k -H "X-ApiKeys: accessKey=xxx; secretKey=xxx" https://localhost:8834/scans -d '{"uuid":"模板ID","settings":{"name":"每周扫描","text_targets":"192.168.1.0/24"}}'
扫描完成后,导出报告,重点关注高危和严重漏洞。
四、修复闭环:从工单到验证的完整流程
扫描出漏洞只是开始,修复才是关键。建立闭环流程:
- 漏洞确认:对扫描结果进行人工验证,排除误报。可以使用
nmap --script vuln或手动验证。 - 工单分配:将确认的漏洞导入工单系统(如Jira),指派给对应负责人,设定修复时限(高危24小时,中危7天)。
- 修复实施:根据漏洞类型采取打补丁、修改配置、升级版本等措施。修复后记录操作。
- 复测验证:使用相同扫描策略对修复目标进行复扫,确认漏洞关闭。如果未关闭,重新打开工单。
- 知识沉淀:将漏洞详情和修复方法录入知识库,避免重复问题。
建议使用自动化工具串联流程,例如将扫描结果通过API推送到Jira,修复后触发复扫。AegisX 提供漏洞管理模块,可自动关联资产、工单和验证,简化闭环操作。
五、持续优化:检查清单与频率调整
漏洞管理不是一次性的,需要持续优化。以下检查清单供参考:
- 资产清单是否完整?每季度更新一次。
- 扫描策略是否覆盖所有资产?检查是否有遗漏网段。
- 高危漏洞是否在24小时内修复?统计修复率。
- 复测是否执行?确保每个修复都经过验证。
- 扫描频率是否合理?根据业务变化调整。
同时,关注漏洞情报,在新漏洞爆发时临时增加扫描。例如,Log4j漏洞爆发时,立即扫描所有Java应用。
六、行动建议:从今天开始落地
不要追求一步到位,先从小范围开始:
- 本周:梳理核心资产,安装Nmap和OpenVAS,进行一次基础扫描。
- 下周:建立工单流程,修复扫描出的高危漏洞,并复测。
- 下月:将扫描纳入定时任务,形成月度报告。
记住,漏洞扫描措施的核心是持续和闭环。工具只是辅助,流程和执行力才是关键。现在就开始行动吧!
常见问题(FAQ)
漏洞扫描工具选开源的还是商业的?
结论:根据预算和需求选择,开源工具如 OpenVAS 适合基础扫描,商业工具如 Nessus 提供更全的漏洞库和技术支持。对于中小型团队,建议先用开源工具搭建流程,再根据漏报误报情况考虑升级。关键是要建立持续的扫描机制,而不是工具本身。
扫描会不会影响业务系统稳定性?
结论:合理配置扫描策略可以避免影响业务。建议在业务低峰期扫描,避免使用高强度插件,对关键系统先进行测试扫描。同时,扫描前做好备份和回滚准备。如果担心影响,可以使用代理扫描或只进行非侵入式检查。
如何确保漏洞修复后不再复发?
结论:修复后必须进行复测并纳入变更管理。每次修复后,用相同扫描策略验证漏洞是否关闭,并记录修复过程。同时,将漏洞修复与代码审查、配置管理结合,防止类似问题再次出现。建议建立漏洞知识库,积累修复经验。
没有专职安全人员,如何落地漏洞扫描?
结论:可以借助自动化工具和流程简化。选择支持定时任务和报告推送的扫描器,将扫描结果自动生成工单分配给对应负责人。运维人员只需关注修复和验证。初期可以从核心资产开始,逐步扩大范围。
漏洞扫描频率多久一次合适?
结论:根据资产重要性和变化频率决定。核心业务系统建议每周一次,边缘系统每月一次。在重大变更或新漏洞爆发时,应临时增加扫描。同时,结合持续监控,及时发现新风险。频率不是固定的,要动态调整。